
Comprovar a eficácia de uma ação corretiva para o auditor exige mais do que apresentar um relatório bem formatado: é preciso demonstrar, com evidências objetivas, que a causa raiz foi eliminada ou controlada e que o problema não voltou a ocorrer. O auditor reconstrói uma linha lógica que começa na não conformidade registrada, passa pela análise de causa, chega à ação executada e termina em um resultado mensurável. Se qualquer elo dessa cadeia estiver ausente ou sustentado apenas por opinião, a verificação é considerada frágil.
A norma ISO 9001:2015, no requisito 10.2, determina que a organização deve analisar a eficácia de qualquer ação corretiva tomada — e é exatamente isso que o auditor verifica: se essa análise existiu, se partiu de dados e se está documentada. Um ponto decisivo é que o critério de eficácia seja definido antes da execução da ação, e não ajustado depois para justificar o encerramento. Também pesa a estabilidade do resultado ao longo do tempo: uma única medição logo após a implementação raramente convence.
Este conteúdo mostra como estruturar essa comprovação na prática, da definição do indicador ao dossiê de evidências, distinguindo dado objetivo de declaração subjetiva e mantendo a rastreabilidade entre não conformidade, causa, ação e resultado. A Télios, empresa brasileira de tecnologia, atua nesse cenário com uma plataforma SaaS de gestão de problemas e análise de falhas, além de consultoria e capacitação para equipes industriais.
O que o auditor realmente quer ver quando pede comprovação de eficácia
Quando um auditor solicita a comprovação de eficácia de uma ação corretiva, ele não está pedindo um relatório bonito ou uma declaração assinada de que “tudo foi resolvido”. O que ele busca é evidência objetiva de que a causa raiz da não conformidade foi eliminada ou controlada a ponto de impedir a recorrência do problema. A norma ISO 9001:2015, no requisito 10.2, estabelece que a organização deve “analisar a eficácia de qualquer ação corretiva tomada” — e o auditor verifica exatamente se essa análise existiu, se foi baseada em dados e se está documentada.
Na prática, o auditor quer reconstruir uma linha lógica que começa na não conformidade registrada, passa pela investigação de causa, desemboca na ação executada e termina em um resultado mensurável. Se qualquer elo dessa cadeia estiver ausente ou for sustentado apenas por opinião, a verificação de eficácia será considerada frágil. O auditor também avalia se o critério usado para declarar a ação eficaz foi definido antes da execução — e não inventado depois para justificar o encerramento.
Além disso, há uma expectativa implícita de que a comprovação demonstre estabilidade ao longo do tempo. Um único ponto de medição logo após a implementação raramente convence. O auditor procura indícios de que a melhoria se manteve por um período razoável e que o processo não voltou ao estado anterior assim que a atenção da equipe se deslocou para outro problema.
Eficácia não é implementação: a diferença que reprova auditorias
Um dos equívocos mais comuns em gestão de não conformidades é tratar a conclusão da ação corretiva como sinônimo de eficácia. Implementar um treinamento, revisar um procedimento ou instalar um dispositivo são atividades de execução — elas comprovam que a ação foi realizada, mas não que funcionou. A eficácia exige uma pergunta adicional: o problema parou de ocorrer depois da ação?
Auditores experientes reprovam sistematicamente organizações que encerram não conformidades com evidências de implementação, como lista de presença em treinamento ou foto do equipamento novo, sem nenhum dado sobre o desempenho posterior do processo. A norma ISO 9001 separa deliberadamente a “ação para eliminar as causas” da “análise de eficácia” justamente para evitar essa confusão. Uma ação pode estar 100% implementada e ser 0% eficaz.
Para entender melhor por que tantas ações corretivas falham mesmo depois de implementadas, vale consultar a análise detalhada em ações corretivas. O texto explora as armadilhas clássicas que separam a execução da efetiva resolução do problema.
Defina o critério de eficácia antes de executar a ação
O momento de definir como a eficácia será comprovada é antes da implementação, nunca depois. Quando o critério é estabelecido a posteriori, a organização corre o risco de ajustar a régua para que qualquer resultado pareça aceitável. O auditor percebe essa inversão quando o critério registrado é vago demais ou quando os dados apresentados não correspondem ao que seria razoável esperar para o tipo de falha analisada.
Um critério de eficácia bem formulado responde a três perguntas: qual indicador será monitorado, qual meta quantitativa precisa ser atingida e por quanto tempo o resultado deve se manter. Por exemplo, para uma não conformidade de atraso recorrente em ordens de manutenção, o critério poderia ser “índice de ordens concluídas no prazo igual ou superior a 95% durante 90 dias consecutivos após a implementação”.
Como transformar causa raiz em indicador verificável
A causa raiz identificada na análise deve apontar naturalmente para o indicador que será usado na verificação. Se a causa foi falta de competência técnica, o indicador não pode ser “número de treinamentos realizados” — precisa medir a consequência da incompetência, como taxa de retrabalho ou incidência do erro específico. O raciocínio é simples: a causa raiz gera um efeito mensurável, e a eliminação da causa deve reduzir ou zerar esse efeito.
Em alguns casos, a causa raiz é multifatorial e exige mais de um indicador. Uma falha de qualidade causada por equipamento descalibrado e procedimento ambíguo pode demandar tanto o monitoramento da variável do processo quanto a contagem de não conformidades do mesmo tipo. O importante é que cada causa identificada tenha pelo menos um indicador correspondente — sem isso, parte da ação corretiva fica sem comprovação possível.
Prazo de maturação: quanto tempo esperar antes de declarar eficaz
Não existe prazo universal para verificação de eficácia, mas existem critérios técnicos para defini-lo. O período precisa ser longo o suficiente para que o problema, se não tiver sido resolvido, tenha oportunidade real de se manifestar novamente. Para falhas de alta frequência, 30 dias podem bastar; para falhas esporádicas ou sazonais, pode ser necessário acompanhar por seis meses ou até um ciclo sazonal completo.
Um erro frequente é encerrar a verificação antes de o processo ter rodado o número mínimo de ciclos sob a nova condição. Imagine uma não conformidade que ocorria em média a cada 45 dias: declarar eficácia após 20 dias sem reincidência não prova nada, porque o intervalo ainda não superou o tempo médio entre falhas do estado anterior. O prazo de maturação precisa ser coerente com a frequência histórica da ocorrência.
A definição do prazo também deve considerar o impacto potencial da falha. Não conformidades relacionadas a segurança do trabalho ou riscos regulatórios justificam períodos de observação mais longos e critérios mais exigentes do que falhas administrativas de baixo impacto. O auditor avalia se o prazo escolhido é proporcional ao risco.
Evidências que sustentam a comprovação
A qualidade da comprovação de eficácia depende diretamente da qualidade das evidências apresentadas. O auditor não vai aceitar um e-mail do gestor dizendo que “o problema não aconteceu mais” — ele precisa ver registros, medições, telas de sistema ou documentos que possam ser verificados de forma independente. Evidência fraca gera desconfiança; evidência forte encerra a discussão técnica.
As evidências devem cobrir todo o período de maturação definido no critério, não apenas um recorte conveniente. Se o critério estabeleceu 90 dias de acompanhamento, o dossiê precisa conter dados dos 90 dias, idealmente em série temporal que mostre o comportamento do indicador antes, durante e depois da implementação da ação corretiva.
Dados objetivos versus declarações e opiniões
Dado objetivo é aquele que pode ser medido, contado ou verificado por terceiros sem depender da interpretação de quem o produziu. Exemplos incluem quantidade de ocorrências registradas no sistema, percentual de itens conformes em inspeção, tempo de parada de equipamento extraído de relatório automático e resultado de ensaio laboratorial. Declaração subjetiva é qualquer afirmação baseada em percepção, como “a equipe relatou melhora” ou “os operadores se sentem mais seguros”.
O auditor aceita depoimentos como evidência complementar, nunca como evidência principal. Uma pesquisa de satisfação interna pode enriquecer o dossiê, mas não substitui a medição objetiva do indicador definido no critério de eficácia. Quando a organização não consegue produzir dado objetivo, isso geralmente indica que o critério foi mal definido ou que o sistema de registro é insuficiente.
Rastreabilidade entre não conformidade, causa, ação e resultado
A rastreabilidade documental é o fio condutor que permite ao auditor navegar do problema original até o resultado final sem lacunas. Cada registro deve conter identificadores que conectem a não conformidade ao relatório de análise de causa, ao plano de ação, às evidências de implementação e aos dados de verificação de eficácia. Quando essa cadeia está íntegra, a auditoria flui; quando está quebrada, o auditor precisa fazer suposições.
Em planilhas, essa rastreabilidade costuma se perder porque os dados ficam fragmentados em abas, arquivos e versões diferentes. Sistemas especializados resolvem isso criando vínculos automáticos entre os registros. Se sua empresa ainda depende de planilhas para esse controle, o comparativo em planilha ou software mostra as limitações práticas dessa abordagem e quando faz sentido migrar.
Passo a passo para montar o dossiê de verificação de eficácia
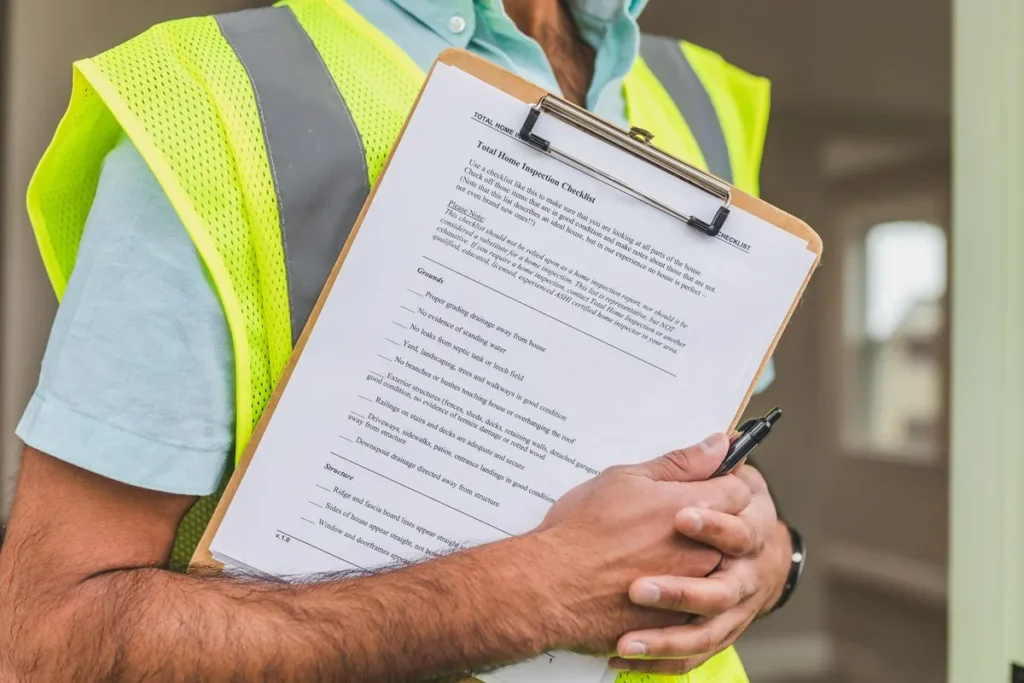
O dossiê de verificação de eficácia é o pacote documental que será apresentado ao auditor para demonstrar que a ação corretiva funcionou. Ele deve ser autoexplicativo: alguém que não participou do processo precisa conseguir entender o que aconteceu, por que a ação foi tomada, como foi executada e quais resultados foram obtidos. A organização do dossiê reflete a maturidade do sistema de gestão.
A montagem do dossiê começa ainda na fase de planejamento da ação corretiva, quando o critério de eficácia é definido. Quem deixa para reunir evidências depois da implementação geralmente descobre que faltam dados do período inicial ou que o indicador escolhido não pode ser calculado retroativamente. O dossiê é consequência de um processo bem desenhado, não de um esforço de última hora.
O passo a passo abaixo organiza a construção do dossiê em etapas sequenciais:
- Registro original da não conformidade com data, descrição e setor afetado
- Relatório de análise de causa raiz com método utilizado e conclusão
- Plano de ação com responsáveis, prazos e critério de eficácia definido previamente
- Evidências de implementação de cada ação do plano
- Dados do indicador durante todo o período de maturação
- Comparativo do antes e depois com análise de tendência
- Conclusão formal de eficaz ou não eficaz com justificativa técnica
- Assinatura do responsável pela verificação e data de encerramento
Um sistema de gestão de não conformidades bem estruturado automatiza grande parte dessa montagem, mantendo os registros vinculados e os prazos controlados. Para quem ainda opera manualmente, o guia sobre tempo de fechamento apresenta estratégias para ganhar eficiência sem perder rastreabilidade.
Como responder quando a não conformidade recorre após a verificação
A recorrência de uma não conformidade após a declaração de eficácia não significa automaticamente que a verificação foi mal feita — mas exige uma resposta estruturada. O primeiro passo é registrar a nova ocorrência como uma não conformidade distinta, vinculando-a à original por meio de referência cruzada. Isso preserva o histórico e permite que o auditor entenda a relação entre os dois eventos.
O segundo passo é revisar a análise de causa raiz anterior. Se a causa identificada estava correta, mas a ação foi insuficiente ou perdeu efeito com o tempo, a nova ação deve atacar a falha de forma mais robusta. Se a causa estava errada ou incompleta, a análise precisa ser refeita com método diferente. Em ambos os casos, o aprendizado deve ser documentado — a recorrência é uma evidência valiosa de que o entendimento anterior era limitado.
Não se deve simplesmente reabrir a não conformidade original e trocar a data de encerramento. Essa prática destrói a integridade do registro e sinaliza ao auditor que a organização manipula o histórico para manter indicadores bonitos. O mais correto é tratar a recorrência como novo evento, com nova análise e nova verificação, mantendo o vínculo documental com o caso anterior.
Para estruturar essa nova rodada de análise e ação, o ciclo PDCA oferece um framework útil: planejar a nova investigação, executar as ações revisadas, verificar com dados e padronizar o que funcionou. A recorrência bem tratada fortalece o sistema de gestão; a recorrência mal tratada vira achado de auditoria.
Erros que fazem o auditor reabrir a não conformidade
Alguns padrões de erro aparecem repetidamente em auditorias e levam o auditor a questionar a validade de uma verificação de eficácia já encerrada. Conhecê-los ajuda a blindar o processo antes que o problema chegue à auditoria — e a corrigir registros frágeis antes que virem não conformidade de segunda ordem.
O erro mais grave é declarar eficácia sem qualquer dado de verificação, baseando-se apenas na conclusão da implementação. Em seguida vem a definição de critério vago, como “verificar se o problema diminuiu”, que não permite decisão objetiva. Também são recorrentes a ausência de prazo de maturação, a coleta de dados em período curto demais e a falta de vínculo documental entre a causa raiz e o indicador monitorado.
- Critério de eficácia definido depois da implementação
- Evidência baseada apenas em declaração ou opinião
- Período de verificação menor que a frequência histórica da falha
- Indicador que mede a ação, não o efeito sobre a causa raiz
- Dados faltantes no meio do período de maturação
- Registros sem assinatura, data ou responsável pela verificação
- Recorrência tratada como reabertura silenciosa do registro original
Outro erro sutil é a inconsistência entre o critério registrado no plano de ação e o critério usado na verificação. Se o plano dizia “95% de conformidade por 90 dias” e a verificação apresenta “média de 92% com picos de 96%”, o auditor vai questionar por que o encerramento ocorreu sem atingir a meta. O critério definido previamente é um compromisso — mudá-lo no meio do caminho exige justificativa formal e reanálise de risco.
Modelo de registro de verificação de eficácia para apresentar em auditoria
Um modelo de registro bem desenhado orienta a equipe a preencher todos os campos necessários e facilita a vida do auditor, que encontra as informações organizadas de forma padronizada. O modelo abaixo reúne os elementos essenciais para sustentar a comprovação de eficácia em qualquer norma de sistema de gestão, seja ISO 9001, ISO 14001, ISO 45001 ou IATF 16949.
O campo mais importante do modelo é o que conecta o critério de eficácia definido no plano de ação ao resultado efetivamente obtido. Sem essa comparação explícita, o auditor precisa fazer o trabalho de cruzar informações — e quando o auditor precisa trabalhar para entender o registro, a tendência é desconfiar do conteúdo. A transparência na comparação entre meta e resultado é o que transforma o registro em evidência convincente.
Estrutura recomendada para o registro de verificação de eficácia:
- Identificação da não conformidade original (código e data)
- Causa raiz confirmada na análise
- Ações corretivas implementadas e datas de conclusão
- Critério de eficácia definido antes da implementação (indicador, meta e prazo)
- Fonte dos dados utilizados na verificação
- Resultados obtidos no período de maturação, em série temporal
- Comparativo entre meta definida e resultado alcançado
- Conclusão: eficaz, não eficaz ou parcialmente eficaz
- Ações adicionais em caso de não eficácia, com novo prazo
- Responsável pela verificação, data e assinatura
Para organizações que gerenciam dezenas ou centenas de não conformidades por ano, manter esse registro em planilha se torna inviável a partir de certo volume. A migração para um sistema estruturado elimina retrabalho e garante que nenhum prazo de verificação seja perdido. O guia sobre migrar o controle detalha o processo de transição sem perda de histórico.
O registro de verificação de eficácia não é um formulário burocrático — é a materialização do compromisso da organização com a melhoria real. Quando bem preenchido, ele conta uma história completa: o problema existia, a causa foi encontrada, a ação foi tomada, o resultado foi medido e a melhoria se sustentou. É exatamente essa história que o auditor precisa ouvir, sustentada por dados que ele possa verificar.